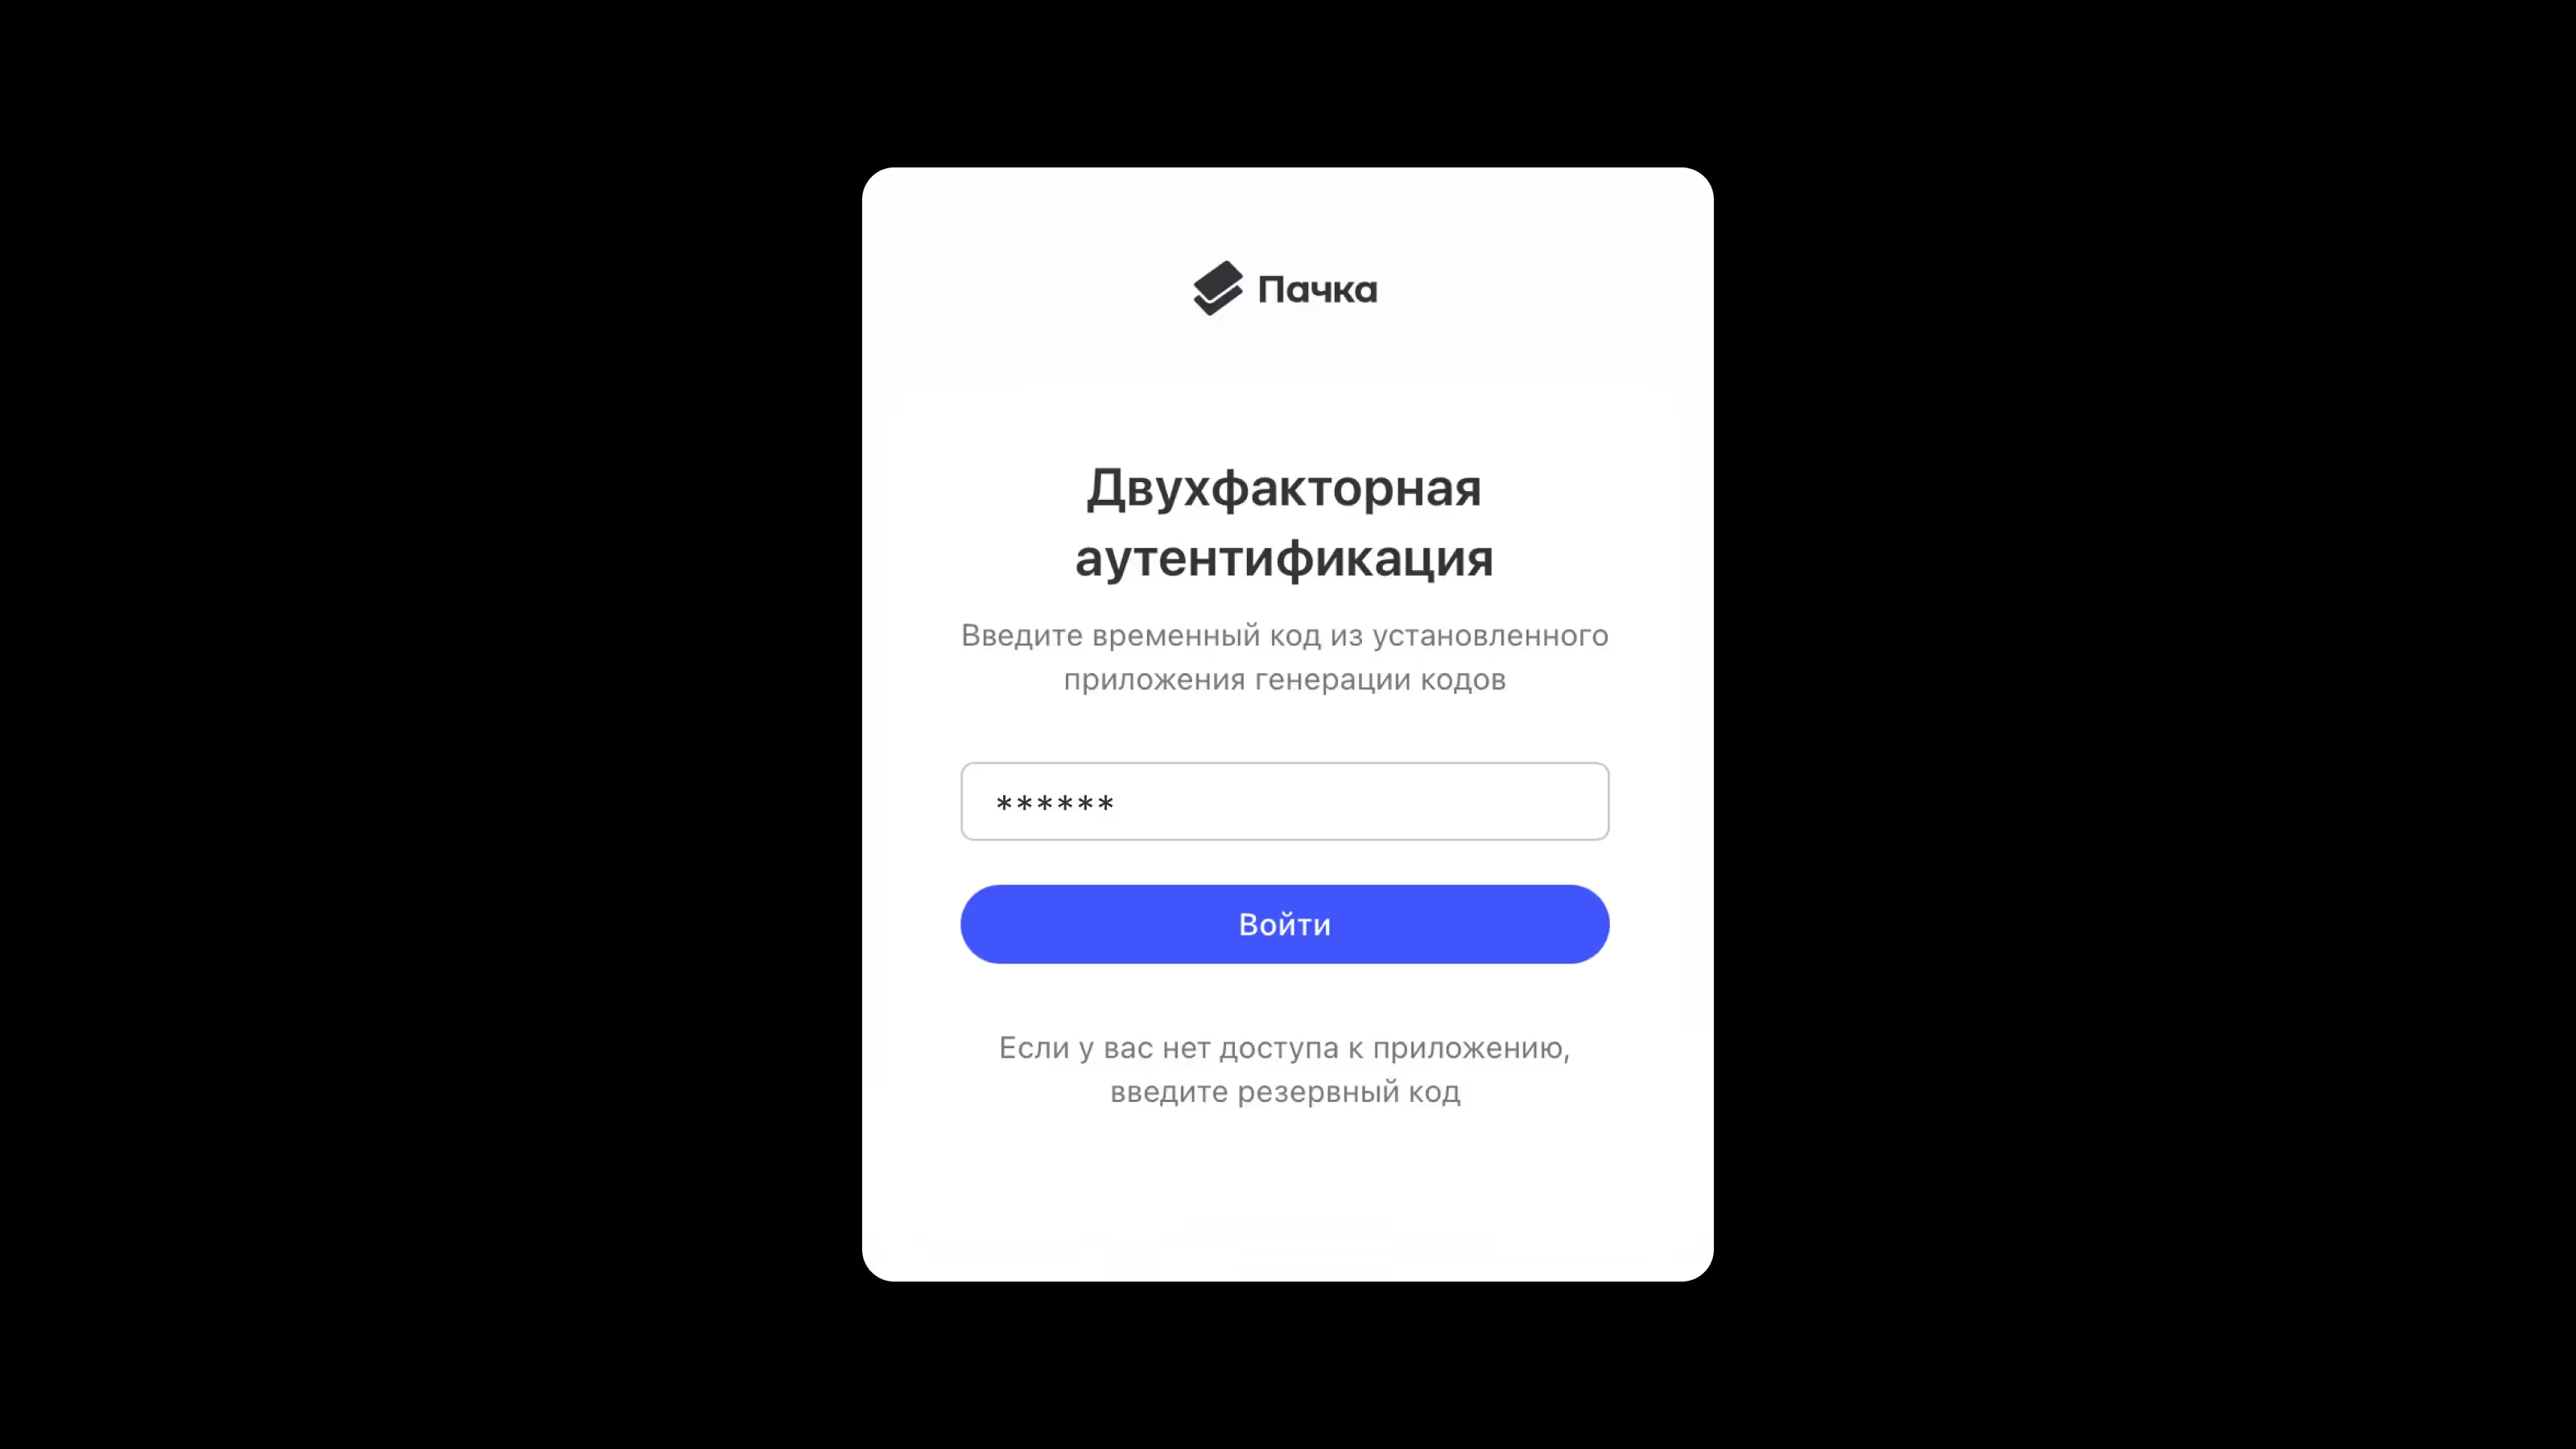
Двухфакторная аутентификация (2FA)
Как включить двухфакторную аутентификацию в Пачке для дополнительной защиты аккаунта
Механизм двухфакторной аутентификации позволяет вам добавить дополнительный уровень защиты вашего аккаунта путем использования специальных временных кодов доступа.
Подключить двухфакторную аутентификацию к вашему аккаунту вы можете только если регистрировались в Пачке через электронную почту. Подключить её каждый пользватель может самостоятельно, владелец пространства не может принудительно добавить её для авторизации в аккаунт, но сможет посмотреть, кто из коллег использует её для входа. 2FA активируется для аккаунта в целом, т. е. нельзя сделать так, что в одном пространстве у вас подключена 2FA, а в другом — нет.
Приложения для создания кодов двухфакторной аутентификации
Для создания временных кодов вам необходимо установить специальное приложение на ваше устройство. Вы можете выбрать приложение из предлагаемого нами списка ниже.
Для Android: Google Authenticator, Microsoft Authenticator, Яндекс.Ключ, FreeOTP или Twilio Authy.
Для iOS: Google Authenticator, Microsoft Authenticator, Яндекс.Ключ, FreeOTP, Step Two или Twilio Authy.
Для Windows: WinAuth.
Для macOS: Step Two.
Для Linux: Keysmith.
Подключение двухфакторной аутентификации
Для подключения вам необходимо перейти в профиль и нажать кнопку «Настроить генерацию кодов» в блоке «Двухфакторная аутентификация (2FA)».
Вам необходимо будет скачать приложение для генерации кодов и добавить туда аккаунт Пачки. Это можно сделать при помощи сканирования QR-кода или ручным вводом ключа настройки. После этого в приложении вы сразу же увидите сгенерированный код. Нажмите кнопку «Продолжить» в Пачке и введите этот код.
На этом настройка двухфакторной аутентификации завершена.
Резервные коды
Резервные коды будут вам полезны, если при очередном входе в Пачку вы окажитесь без доступа к настроенному приложению генерации кодов.
Получить такие коды вы можете всё в том же блоке «Двухфакторная аутентификация (2FA)», нажав кнопку «Получить резервные коды». Вам снова нужно будет ввести сгенерированный или временный код и вы увидите новый резервный список.
Все резервные коды — одноразовые и уникальные. Если у вас закончатся резервные коды, вы можете запросить новый список.
Каждый раз, когда вы запрашиваете новый список резервных кодов — предыдущие выданные резервные коды становятся недействительными.
Вход с двухфакторной аутентификацией
После ввода электронной почты и её подтверждения* *вы увидите экран с запросом кода. Вам необходимо открыть настроенное приложение генерации кодов и ввести полученный код в Пачку (или ввести резервный код).
Отключение двухфакторной аутентификации
Чтобы отключить механизм двухфакторной аутентификации вам необходимо нажать кнопку «Отключить проверку» в блоке «Двухфакторная аутентификация (2FA)». Затем ввести сгенерированный или резервный код и подтвердить отключение.